

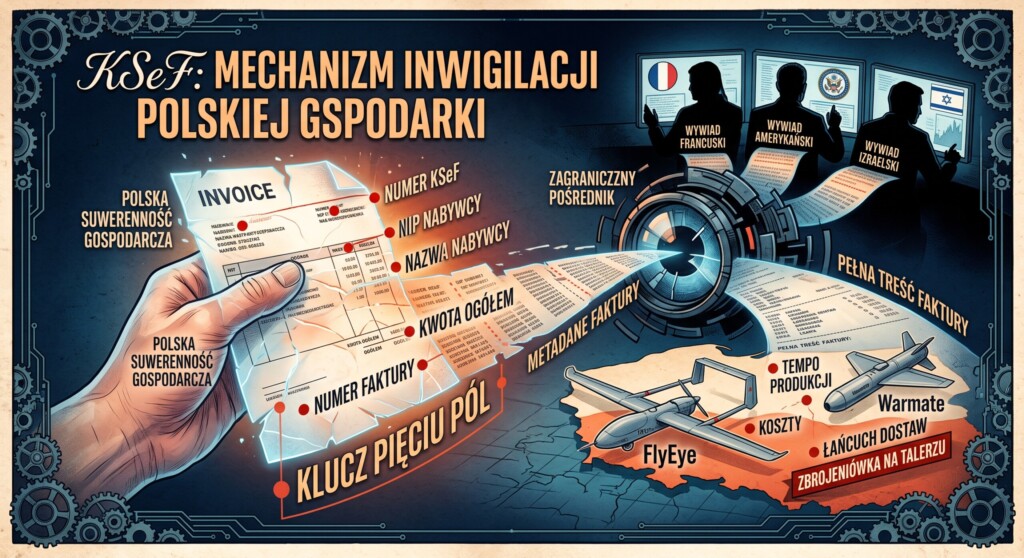
Krajowy System e-Faktur (KSeF) miał być narzędziem uszczelniającym system podatkowy, a stał się najniebezpieczniejszym systemem szpiegowskim w historii państwa polskiego. Przez splot partackich rozwiązań architektonicznych i świadomie ustanowionych furtek prawnych politycy stworzyli możliwość pozyskiwania szczegółowej wiedzy o naszej gospodarce — w tym o strategicznym przemyśle zbrojeniowym — poprzez infrastrukturę zagranicznego koncernu.
Amerykańska jurysdykcja, francuska własność i izraelskie zaplecze technologiczne tworzą trzy kierunki zagrożeń. Co najgorsze, za ten cyfrowy rozbiór Polski odpowiadają kolejne ekipy polityczne, które budowały i utrzymywały ten mechanizm niezależnie od tego, kto akurat był u władzy.
Teatr bezpieczeństwa i wytrych z pięciu pól
Ministerstwo Finansów zapewnia, że w KSeF 2.0 treść wysyłanych faktur w formacie XML jest zabezpieczona szyfrowaniem aplikacyjnym AES-256. To zabezpieczenie rzeczywiście istnieje. Przedstawianie go jako odpowiedzi na problem zagranicznego pośrednika przypomina jednak chwalenie się pancernymi drzwiami w ścianie z kartonu. Architektura brzegowa systemu wykorzystuje bowiem chmurową bramkę WAF, czyli Web Application Firewall, dostarczaną przez amerykańską firmę Imperva założoną przez izraelskich oficerów wywiadu, należącą od grudnia 2023 roku do francuskiego koncernu zbrojeniowego Thales.
Na tej warstwie następuje terminacja TLS, czyli zakończenie szyfrowanego połączenia i udostępnienie odszyfrowanego ruchu HTTP mechanizmom pośrednika. Materiał dowodowy, który opisałem w licznych artykułach i audytach, obejmuje delegację DNS do infrastruktury Impervy, charakterystyczne nagłówki i ciasteczka oraz testy aktywnej inspekcji treści. Żądania zawierające określone wzorce wewnątrz przesyłanych danych były blokowane kodem 403 z sygnaturą polityki WAF, również na nieistniejących ścieżkach i przy umieszczeniu wzorca głęboko w treści. Pośrednik analizuje więc zawartość ruchu aplikacyjnego.
Szyfrowanie aplikacyjne chroni XML podczas wysyłania, ale nie obejmuje wszystkich odpowiedzi systemu. Endpoint zapytań o metadane faktur zwraca JSON zawierający między innymi numery faktur i numery KSeF, identyfikatory podatkowe, nazwy podmiotów oraz kwoty transakcji. Dane te po terminacji TLS są czytelne dla warstwy WAF. Zwykłe pobranie pojedynczej faktury przez API zwraca natomiast XML bez dodatkowej warstwy szyfrowania aplikacyjnego. Osobną ścieżką jest eksport paczek, które są szyfrowane. Nie należy jednak tych mechanizmów wrzucać do jednego worka i zapewniać, że wszystko jest zaszyfrowane.
W tym miejscu wkracza kluczowy przepis: §8 rozporządzenia Ministra Finansów i Gospodarki z 12 grudnia 2025 roku, ogłoszonego w Dzienniku Ustaw pod pozycją 1815. Przewiduje on dostęp do faktury bez uwierzytelniania tożsamości użytkownika. Dla typowej krajowej faktury między przedsiębiorcami wystarczy podać pięć danych: numer KSeF, numer faktury nadany przez wystawcę, NIP nabywcy, nazwę nabywcy i kwotę należności ogółem. Przepis uwzględnia również inne identyfikatory, imię i nazwisko oraz przypadki braku odpowiednich danych.
Zauważmy ten absurd bezpieczeństwa: odpowiadające tym pięciu pozycjom pola znajdują się w modelu metadanych zwracanych przez API! Wystarczy, że uprawniona księgowa pobierze kompletny zestaw metadanych danego dokumentu przez tę ścieżkę, aby pośrednik miał techniczną możliwość odczytania informacji otwierających dostęp do całej faktury. Nie musi łamać AES ani zdobywać klucza odszyfrowującego pierwotną wysyłkę.
Państwo zbudowało poświadczenie oparte na danych dokumentu, które mogą krążyć w systemach księgowych, zestawieniach i korespondencji. Z pięciu pól powstało hasło, którego podatnik nie może samodzielnie zrotować jak zwykłego sekretu dostępowego. Faktury są przechowywane w KSeF przez dziesięć lat od końca roku ich wystawienia. Dopóki obowiązuje ten mechanizm, ujawniony komplet pięciu danych pozostaje kluczem do historycznego dokumentu. Odebranie komuś uprawnień do konta nie zmienia numeru i kwoty dawnej faktury.
Nie trzeba przy tym wykazywać, że operator już archiwizuje każdą odpowiedź. Problem bezpieczeństwa powstaje w chwili udostępnienia mu tekstu jawnego. Zapisywanie danych jest możliwym wykorzystaniem tej ekspozycji, a pięciopolowy dostęp umożliwia późniejsze pobranie dokumentów, których komplet metadanych pozyskano. Dla firmy Imperva logowanie tych metadanych, kóre jawnie przepływają przez jej bramkę WAF to ułamek promila ich mocy obliczeniowych.
Zabójstwo polskiej zbrojeniówki
Aby uzmysłowić sobie skalę zagrożenia, spójrzmy na Grupę WB, producenta systemów bezzałogowych FlyEye i amunicji krążącej Warmate. W maju 2025 roku Agencja Uzbrojenia podpisała z WB Electronics umowę ramową przewidującą pozyskanie około tysiąca zestawów Warmate, czyli około dziesięciu tysięcy sztuk amunicji krążącej, do 2035 roku. To program wieloletni, realizowany poprzez kolejne umowy wykonawcze.
Faktura dotycząca takiej dostawy nie musi zawierać tajnych specyfikacji drona, częstotliwości radiowych ani parametrów naprowadzania, żeby miała ogromną wartość wywiadowczą. Wystarczą zwykłe dane handlowe: nazwy produktów, ilości, ceny, terminy i strony transakcji. Seria dokumentów pozwala rekonstruować rytm rozliczanych dostaw, obserwować zmiany cen i oznaczeń sprzętu oraz szacować skalę działalności.
Oczywiście faktura zaliczkowa nie jest protokołem odbioru, a dostawa z magazynu nie musi odpowiadać produkcji z tego samego miesiąca. Analityk wywiadu potrafi jednak rozróżniać zaliczki, korekty i rozliczenia końcowe. Łącząc strumień faktur z publicznymi kontraktami oraz innymi źródłami, otrzymuje obraz nieporównanie dokładniejszy od komunikatów prasowych ministerstwa.
Równie cenne są powiązania dostawców. Dokumenty firm sprzedających producentom uzbrojenia elektronikę, kompozyty czy silniki pozwalają rozpoznawać łańcuchy zaopatrzenia, zależności i potencjalne wąskie gardła. Ceny zakupu komponentów i ceny sprzedaży gotowego sprzętu dostarczają podstaw do szacowania ekonomiki produkcji. Nie potrzeba kompletu rysunków technicznych, żeby wiedzieć, gdzie konkurent ma słaby punkt.
Francja jest jednym z głównych akcjonariuszy Thalesa i potężnym konkurentem na światowym rynku uzbrojenia. Wiedza o cenach, dostawcach i tempie realizacji polskich zamówień daje jej wymierną przewagę w przetargach i negocjacjach. Amerykański CLOUD Act umożliwia z kolei wymuszanie wydania określonych danych pozostających pod kontrolą podmiotów objętych odpowiednią jurysdykcją USA, także gdy dane znajdują się poza Stanami Zjednoczonymi. Umowa poufności z polskim ministerstwem sama nie uchyla takich obowiązków.
Do tego dochodzi technologiczne i operacyjne zaplecze Impervy w Izraelu. Sama jego obecność nie dowodzi przekazania danych KSeF izraelskim służbom, ale stanowi kolejny element oceny zagrożenia. Operacja z wybuchającymi pagerami pokazała, jak daleko potrafią sięgać zdolności infiltracji izraelskiego wywiadu. Zakładanie, że służby zignorują sposobność zdobywania informacji o cudzej gospodarce i zbrojeniówce, jest naiwnością godną ignoranta uspokojonego pieczątką na umowie.
Stworzenie takiej ekspozycji strategicznych danych to gospodarcza zdrada. Do wykazania wadliwości architektury nie potrzeba pokwitowania odbioru bazy danych przez oficera obcego wywiadu.
POPiS: architekci gospodarczej zdrady
Ten mechanizm ma długą historię legislacyjną. Dostęp do faktur poprzez zestaw pięciu danych przewidywano już podczas prac nad projektem ogłoszonym w lutym 2021 roku. W konsultacjach Lewiatan wskazywał nieprecyzyjność rozwiązania i brak określenia danych wymaganych do uzyskania dostępu. Facturo.pl poszło dalej: wprost kwestionowało anonimowe udostępnianie danych finansowych i osobowych oraz postulowało logowanie.
Resort odpowiedział, że wskazany przepis usunięto z projektu, a zakres danych zostanie określony w rozporządzeniu. Sam mechanizm pozostał jednak oparty na przepisach ustawy, w tym delegacji z art. 106r. Ostrzeżenie nie doprowadziło więc do rezygnacji z dostępu anonimowego — szczegóły powierzono ministrowi.
1 października 2021 roku Sejm przyjął cały projekt wynikiem 448 głosów za, jeden przeciw i zero wstrzymujących się. Jedynym przeciwnikiem był Andrzej Gawron z PiS. Ostateczna ustawa nosi datę 29 października 2021 roku. Następnie §6 rozporządzenia z 27 grudnia 2021 roku ustanowił pięciopolowy dostęp. Rozporządzenie podpisał Sebastian Skuza w zastępstwie ministra finansów Tadeusza Kościńskiego.
W 2023 roku rząd Mateusza Morawieckiego przeprowadził ustawę wprowadzającą obowiązkowy KSeF. Po zmianie władzy gabinet Donalda Tuska i minister Andrzej Domański odroczyli jego uruchomienie. Zewnętrzny audyt wykazał krytyczne błędy projektu i potrzebę przebudowy architektury. Była to doskonała okazja do zasadniczej zmiany modelu bezpieczeństwa.
Tymczasem ustawa z 5 sierpnia 2025 roku, określająca między innymi nowe zasady etapowego wdrożenia, nie usunęła podstaw dostępu bez uwierzytelnienia. Rozporządzenie z 12 grudnia 2025 roku ponownie określiło pięć pól otwierających fakturę — tym razem w §8. Podpisała je Hanna Majszczyk w zastępstwie ministra Andrzeja Domańskiego. Produkcyjne API KSeF 2.0 nadal korzystało z chmurowej warstwy Impervy, co dokumentują kolejne audyty infrastruktury.
Oś odpowiedzialności politycznej ciągnie się przez kolejne rządy i urzędy. Obejmuje prezydentów Andrzeja Dudę i Karola Nawrockiego, podpisujących ustawy tworzące i rozwijające system, oraz premierów i ministrów: Mateusza Morawieckiego, Tadeusza Kościńskiego, Magdalenę Rzeczkowską, Donalda Tuska i Andrzeja Domańskiego. Nawrocki podpisał ustawę z 5 sierpnia 2025 roku 27 sierpnia tego samego roku.
Za poszczególne etapy prac odpowiadali również wiceministrowie i urzędnicy resortu, między innymi Jan Sarnowski, Paweł Selera, Artur Soboń, Jarosław Neneman i Tomasz Tratkiewicz. W dokumentach senackich jako kierownik projektu występuje Krzysztof Rogowski. W budowę systemu zaangażowana była państwowa spółka Aplikacje Krytyczne. Państwo miało więc własne struktury, wykonawcę i narzędzia nadzoru.
Ustalenie, kto konkretnie podpisał wybór Impervy i zaakceptował poszczególne decyzje bezpieczeństwa, wymaga ujawnienia dokumentacji. Odpowiedzialność polityczna za stworzenie i utrzymanie tego modelu jest jednak widoczna bez zaglądania do tajnych załączników.
Niezależnie od partyjnych szyldów kolejne ekipy zbudowały system, w którym dane otwierające dostęp do każdej faktury w KSeF są czytelne dla zagranicznego pośrednika. Potem każą nam wierzyć, że wszystko załatwiają szyfrowanie, procedury i umowy. Ile w tym ignorancji, ile wygodnictwa, a ile świadomego podporządkowania cudzym interesom? To pytanie powinno dziś paść przed komisją śledczą, a nie zniknąć pod kolejną prezentacją o sukcesach cyfryzacji.




Zostaw komentarz